Login 数据处理与存储服务 安全、高效与可扩展的架构之道
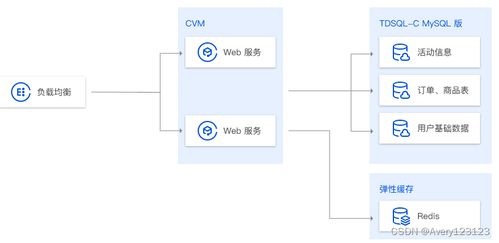
引言\n\n在数字化时代,登录(Login)是几乎所有应用与用户交互的第一道门户。每一次登录请求背后,都涉及敏感数据的处理与存储。如何在保障安全的前提下,实现高效的数据流转与持久化,是每个后端系统必须面对的核心问题。本文将深入探讨 Login 数据处理与存储服务的设计原则、关键技术及最佳实践。\n\n## 一、Login 数据处理的核心挑战\n\n1. 安全性:密码、令牌等敏感信息一旦泄漏,后果不堪设想。数据处理必须在内存中即完成加密或哈希,避免明文落地。\n2. 高并发:面向亿级用户的系统,登录峰值可达数十万 QPS,要求数据服务具备低延迟与高吞吐。\n3. 一致性:用户凭证、会话状态、权限数据需在分布式环境下保持强一致或在可接受时间内最终一致。\n4. 合规性:GDPR、CCPA 等法规对个人数据的采集、存储与删除提出严格要求。\n\n## 二、数据处理流程设计\n\n典型的 Login 数据处理流水线可分为四个阶段:\n\n| 阶段 | 关键操作 | 技术选型 |\n|------|----------|----------|\n| 接收与验证 | 参数校验、频率限制、验证码校验 | API Gateway + Redis 限流 |\n| 凭据处理 | 密码哈希、令牌生成、风险检测 | Argon2/bcrypt + JWT/OAuth2 |\n| 会话语义 | 写入会话、更新登录态 | Redis / 分布式缓存 |\n| 审计与持久化 | 日志落盘、登录历史分析 | Kafka + ClickHouse / 关系数据库 |\n\n细节要点:\n\n- 传输层:强制 HTTPS/TLS 1.3,防止中间人攻击。\n- 密码哈希:使用慢哈希函数(如 Argon2id),每用户独立盐值,不可逆存储。\n- 令牌管理:短生命周期 Access Token + 长生命周期 Refresh Token,响应中只返回令牌,不返回密码或哈希。\n- 风险控制:结合设备指纹、IP 信誉、行为分析实时识别异常登录。\n\n## 三、存储服务的架构选型\n\n登录数据的存储需求差异较大,应分级对待:\n\n1. 用户凭证表(强关系型)\n - 存储:PostgreSQL / MySQL\n - 字段:userid、passwordhash、salt、totpsecret(如有)、状态、更新时间\n - 关键:写入时间需原子化,且必须索引 userid\n\n2. 会话与令牌缓存(Key-Value,低延迟)\n - 存储:Redis Cluster / Memcached\n - 结构:
如若转载,请注明出处:http://www.mesbetter.com/product/52.html
更新时间:2026-10-15 02:13:52